
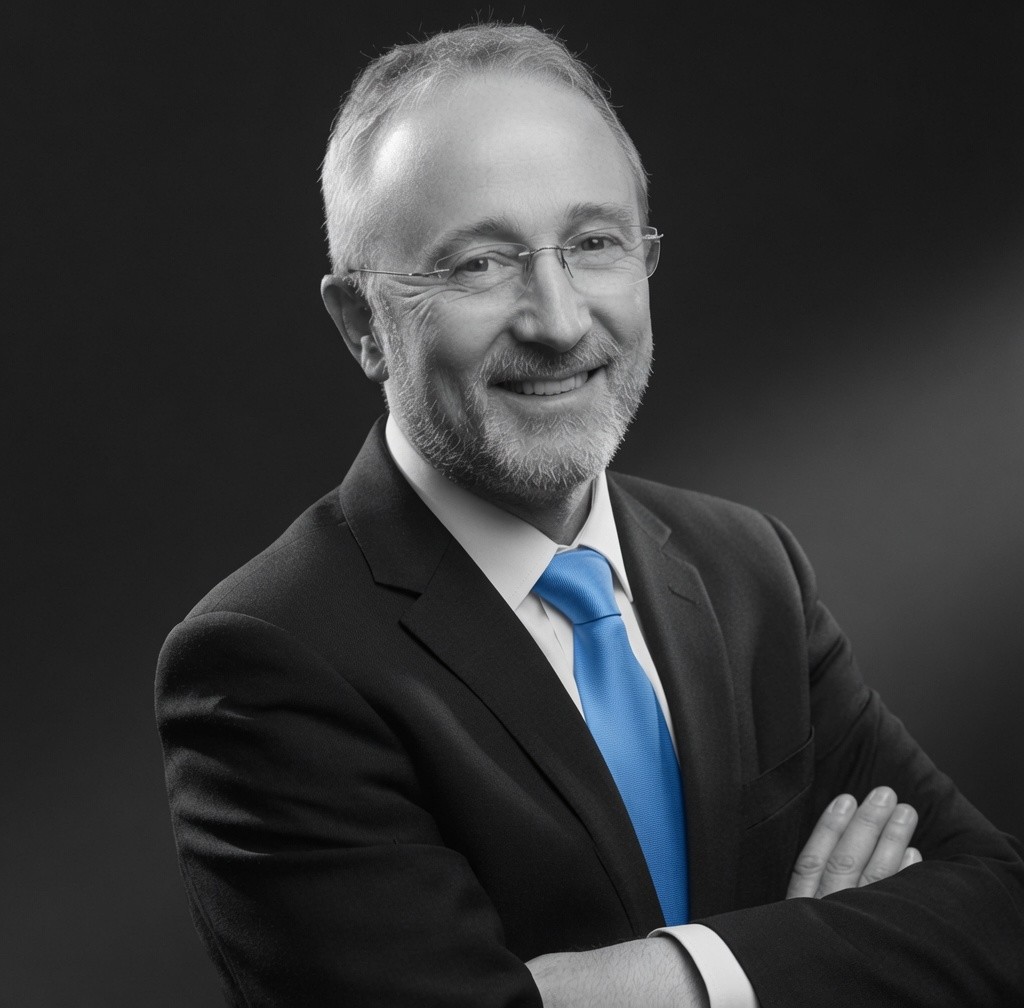
Entretien avec Laurent Leloup, cofondateur et secrétaire général de la Global Quantum Threat Alliance
Le terme quantique désigne ici l’informatique quantique, c’est à dire une technologie de calcul qui exploite certaines propriétés de la mécanique quantique pour traiter l’information selon des principes différents de ceux de l’informatique classique. Il ne s’agit donc ni de la physique quantique dans toute l’étendue de son champ scientifique, ni des usages métaphoriques du terme que l’on rencontre aujourd’hui dans d’autres registres. La question qui nous intéresse ici est de comprendre ce que l’émergence de capacités de calcul quantique suffisamment puissantes pourrait changer pour la sécurité des systèmes numériques contemporains.
L’ordinateur quantique capable de remettre en cause une partie de la cryptographie actuelle n’existe pas encore à l’échelle nécessaire. Pourtant, la menace quantique n’appartient déjà plus entièrement au futur. Des données chiffrées peuvent être capturées aujourd’hui et conservées dans l’attente du jour où des capacités de calcul suffisantes permettront de les déchiffrer. Ce scénario, connu sous le nom de Harvest Now, Decrypt Later, fait du temps une dimension centrale du risque : une information qui doit encore rester confidentielle dans dix ou vingt ans peut être exposée bien avant l’arrivée du « Q-Day ».
Dans cet entretien conduit par Nabil C. Naili pour Futurise, Laurent Leloup revient sur cette menace encore largement invisible, explique pourquoi entreprises et institutions doivent commencer à s’y préparer dès aujourd’hui et détaille les premières étapes d’une transition post-quantique : standards, crypto-inventaire, crypto-agilité, gouvernance et mobilisation des directions générales.
La menace quantique est déjà là
Futurise — L’ordinateur quantique capable de casser une partie de la cryptographie actuelle n’existe pas encore. Pourtant, vous considérez que le risque doit être traité dès aujourd’hui. Pourquoi ? Et comment expliquer simplement ce que l’on appelle le « Q-Day » ?
Laurent Leloup — L’urgence du risque quantique ne se mesure pas à l’échéance de l’ordinateur quantique complet, mais au cycle de vie de nos données les plus précieuses.
C’est le paradigme du Harvest Now, Decrypt Later. Les acteurs malveillants, qu’ils soient étatiques ou criminels, capturent dès aujourd’hui des flux chiffrés de manière massive. Ils ne cherchent pas à les lire immédiatement, car ils ne le peuvent pas encore. Ils stockent ces données en attendant le jour où la puissance de calcul quantique leur permettra de les déchiffrer.
Si votre entreprise possède des brevets industriels, des données de santé ou des secrets d’État dont la durée de protection requise est de quinze ou vingt ans, alors ces données sont déjà compromises. Attendre que l’ordinateur quantique soit opérationnel pour agir serait une stratégie irresponsable, car nous serions alors dans l’incapacité de protéger le passé.
Pour un décideur, le Q-Day ne doit pas être vu comme un concept scientifique obscur de plus. C’est l’équivalent numérique d’un « moment zéro » où les serrures mathématiques sur lesquelles repose une grande partie de notre société numérique cesseraient de constituer une protection suffisante. Communications, accès bancaires, signatures électroniques, infrastructures critiques : tout ceci est menacé dès aujourd’hui. Ce n’est pas seulement une question de confidentialité, mais de capacité à garantir l’intégrité de nos systèmes et donc la confiance de ceux qui en dépendent.
Et il faut aussi comprendre qu’une grande organisation ne change pas son infrastructure cryptographique comme on change une application sur un téléphone. La migration est un chantier lourd qui touche de nombreux équipements, des logiciels propriétaires, des serveurs legacy et des tiers partenaires. Elle prendra probablement des années pour les systèmes les plus critiques.
Nous sommes donc déjà dans une course de vitesse où le temps de migration technique peut devenir supérieur au temps technologique qui nous sépare de la menace. Pour moi, agir aujourd’hui, c’est garantir que les secrets de demain restent protégés.
Quelles sont les organisations les plus exposées ?
Futurise — Toutes les entreprises sont-elles concernées de la même manière ? Quels secteurs ou types de données doivent être considérés comme prioritaires ?
Laurent Leloup — Priorité absolue aux secteurs qui détiennent des données à longue durée de vie, lorsque la perte de confidentialité peut produire un impact destructeur sur le temps long.
Le secteur financier est évidemment en première ligne, car il constitue le système nerveux de l’économie mondiale. Mais le secteur de la santé est tout aussi critique : les données génomiques, par exemple, sont des secrets à vie. Si elles sont compromises aujourd’hui, le patient peut rester exposé pendant plusieurs décennies.
La défense et les infrastructures critiques — énergie, télécommunications, eau — constituent également un champ de bataille prioritaire. Ces organisations ne protègent pas seulement des données, elles protègent la continuité du service public et, dans certains cas, la sécurité nationale.
Toute organisation dont la valeur dépend fortement de la propriété intellectuelle est également une cible de choix : R&D, pharmacie, aéronautique, industrie, luxe ou technologies avancées.
Le point commun est la durée de vie de l’information. Plus une donnée capturée aujourd’hui conservera de la valeur demain, plus la question quantique devient immédiate.
Quels standards post-quantiques ?
Futurise — La publication des premiers standards de cryptographie post-quantique par le NIST constitue-t-elle un véritable tournant pour les entreprises ?
Laurent Leloup — Oui. La publication des premiers standards par le NIST marque le passage d’une ère d’expérimentation théorique à une ère d’industrialisation sécurisée.
Pendant des années, les entreprises ont hésité à migrer par peur de choisir un algorithme qui serait invalidé par la suite. Nous disposons désormais de « codes de construction » permettant de commencer à rebâtir nos systèmes sur des bases reconnues et standardisées.
Ce tournant est majeur parce qu’il permet aux décideurs d’imposer des exigences claires à leurs fournisseurs et prestataires de services informatiques.
Il ne s’agit plus de faire de la R&D interne hasardeuse, mais d’intégrer progressivement ces standards dans les architectures, les cahiers des charges, les contrats et les décisions d’investissement.
C’est le début d’une standardisation indispensable à la création d’un marché de la cybersécurité post-quantique fiable, pérenne et interopérable. C’est sur ce socle que nous allons construire une partie de la résilience des dix prochaines années.
Crypto-inventaire et crypto-agilité
Futurise — Pour une entreprise qui n’a encore engagé aucune démarche structurée, quelle devrait être la première étape ? Et pourquoi insistez-vous autant sur la notion de « crypto-agilité » ?
Laurent Leloup — La première étape est l’audit de crypto-inventaire. En effet, on ne peut pas protéger ce que l’on ne voit pas. Or beaucoup d’organisations sont aveugles sur leur propre surface d’exposition cryptographique.
Il faut donc cartographier de manière exhaustive les usages de la cryptographie au sein de l’entreprise : quels algorithmes sont utilisés ? Où sont-ils intégrés ? Dans le hardware, les logiciels, les bases de données, les systèmes d’authentification, les flux de communication avec les partenaires ?
La plupart des systèmes sont truffés de cryptographie « invisible » ou gérée par des fournisseurs tiers. Sans cette cartographie, toute stratégie de migration risque d’être incomplète ou de conduire à un gaspillage de ressources. C’est à partir de cet état des lieux que l’on peut définir une trajectoire priorisée, en commençant par les actifs dont la compromission aurait les conséquences les plus graves.
Mais il ne suffit pas de remplacer aujourd’hui un algorithme par un autre. C’est là qu’intervient la crypto-agilité.
Historiquement, l’informatique a été construite sur un modèle de sécurité statique : on choisissait un algorithme, on le configurait et on le « hardcodait » dans le système pour les dix prochaines années.
La crypto-agilité consiste au contraire à découpler autant que possible la logique applicative de la logique cryptographique. En termes simples, il faut concevoir des systèmes capables de changer d’algorithme de chiffrement sans avoir à reconstruire toute l’infrastructure.
Dans un monde où les découvertes mathématiques et les capacités de calcul évoluent rapidement, la crypto-agilité permet de passer d’une posture de défense statique à une posture de résilience dynamique.
Le risque quantique doit sortir de la DSI
Futurise — Vous présentez le Q-Day Summit comme une plateforme de coordination stratégique plutôt que comme un événement technologique. Pourquoi est-il important de sortir le sujet quantique du seul périmètre des directions technologiques et informatiques ?
Laurent Leloup — Le Q-Day Summit n’est pas un événement technique de plus. Mon ambition était de créer un espace où des mondes qui ne se parlent pas suffisamment puissent converger : responsables de la souveraineté nationale, CTO de grandes entreprises, banquiers centraux et chercheurs.
Nous sommes un Think-and-Do Tank. Le sommet est conçu pour décloisonner la problématique quantique et l’extraire du seul périmètre des DSI afin de l’intégrer à l’agenda des comités exécutifs. C’est là que les politiques publiques rencontrent les impératifs industriels, que les chercheurs rencontrent les entreprises et que la théorie doit se transformer en action.
C’est indispensable parce que la transition post-quantique ne pourra pas être conduite par les seules équipes techniques. Elle suppose d’arbitrer des priorités, de financer des migrations qui peuvent s’étendre sur plusieurs années, de faire évoluer les relations avec les fournisseurs et d’intégrer de nouvelles exigences dans les architectures et les contrats. Elle pose aussi la question de la responsabilité : qui décide de ce qui doit être protégé en priorité, avec quel niveau d’urgence et selon quelle trajectoire ?
Le risque quantique est évidemment un problème technologique, mais sa gestion engage également des décisions d’investissement, des stratégies de migration, des fournisseurs, des compétences et des choix de gouvernance. Or les spécialistes de la cryptographie ne parlent pas toujours le même langage que les dirigeants, les financiers ou les responsables publics. Une partie du défi consiste précisément à traduire une complexité technologique réelle en décisions compréhensibles et actionnables par tous.
C’est à cette condition que l’on peut passer de la sensibilisation à une véritable capacité d’exécution.
Passer de la sensibilisation à l’exécution
Futurise — À l’issue de l’édition 2026 du Q-Day Summit, comment évaluez-vous le niveau de préparation des organisations ? Et qu’est-ce qui, aujourd’hui, les empêche encore de passer pleinement à l’action ?
Laurent Leloup — Le bilan de l’édition 2026 est assez clair : le fossé entre la compréhension du risque et la capacité d’exécution s’est creusé.
Le message de la menace quantique est désormais beaucoup mieux compris par les dirigeants, mais les organisations restent souvent démunies lorsqu’il faut exécuter la transformation. Nous avons identifié un manque de prestataires qualifiés, de cadres méthodologiques et, surtout, de langage commun entre les équipes techniques et les décideurs financiers.
Les organisations ne demandent plus « pourquoi ? ». Elles demandent « comment ? » et « avec qui ? ».
C’est précisément pour contribuer à répondre à ces questions que j’ai cofondé la Global Quantum Threat Alliance.
Nous devons maintenant passer de la phase de sensibilisation à une phase d’industrialisation de la résilience : construire des standards opérationnels, identifier les compétences, structurer les écosystèmes et développer des alliances de coopération internationale.
Il ne suffit plus de décrire le risque. Il faut construire les capacités permettant d’y répondre.
Ce que devrait faire un dirigeant
Futurise — Si un dirigeant devait engager une seule action dans les trois prochains mois, laquelle recommanderiez-vous ?
Laurent Leloup — Je lui conseillerais de constituer une task force quantique transverse, composée non seulement de techniciens, mais aussi de juristes, d’experts en gestion des risques et de représentants de la stratégie.
L’objectif immédiat n’est pas de tout changer. Il est de produire un diagnostic de criticité des actifs. Vous devez être capable de savoir quels sont les actifs dont la compromission demain pourrait mettre votre entreprise en péril.
Il faut identifier ce qui doit rester protégé sur le temps long, comprendre où se trouve la cryptographie qui assure cette protection et commencer à déterminer la trajectoire de migration.
C’est également un signal fort envoyé au board : le risque quantique est un enjeu de direction générale. La souveraineté numérique ne se décrète pas, elle se sécurise par l’exercice permanent de notre maîtrise technologique.
Le quantique est un défi majeur, mais c’est aussi une occasion historique de refonder nos systèmes sur des bases plus saines, plus agiles et plus souveraines.